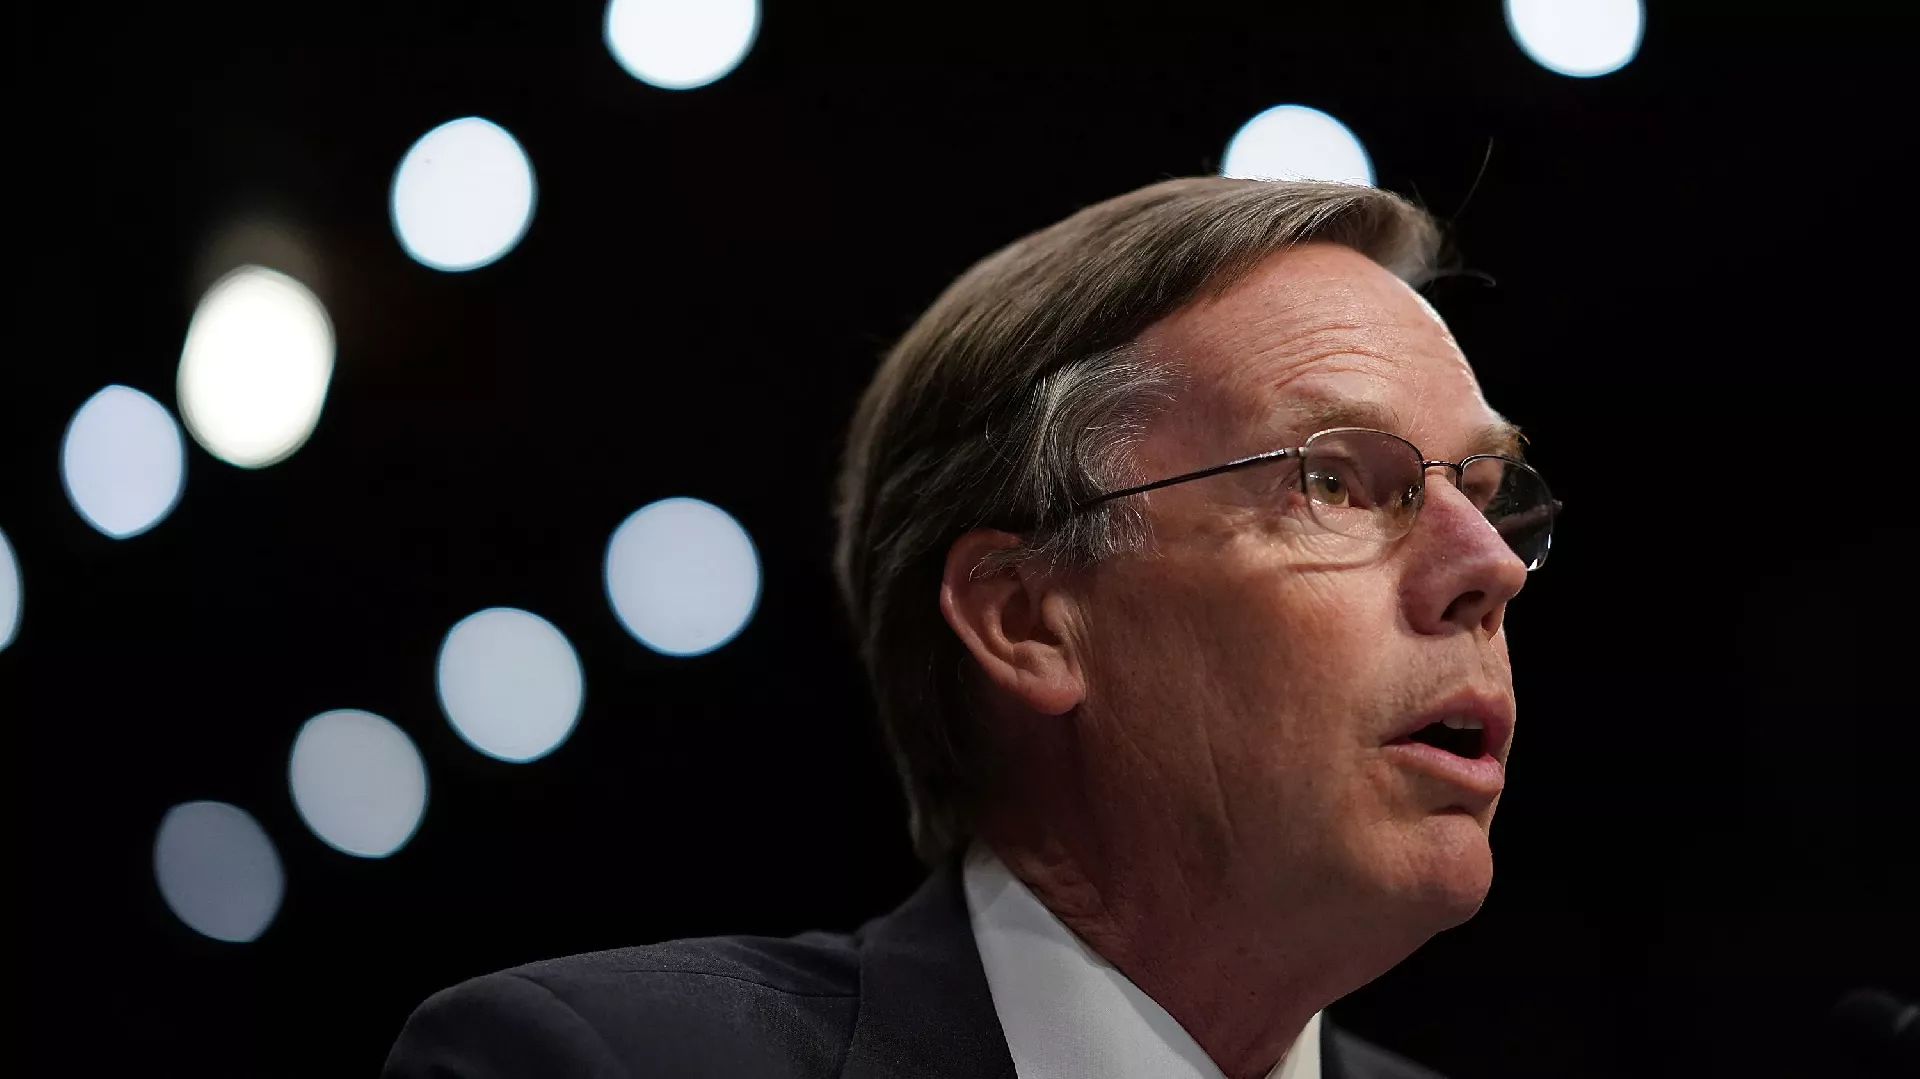
(Patria) - Hekerji, povezani s Pekingom, so dostopali do e-poštnega računa ameriškega veleposlanika na Kitajskem Nicholasa Burnsa v vohunski operaciji, za katero se domneva, da je ogrozila najmanj sto tisoč posameznih e-poštnih sporočil ameriške vlade, je poročal Wall Street Journal (WSJ).
Daniel Kritenbrink, pomočnik državnega sekretarja za vzhodno Azijo, je bil prav tako tarča v širši vohunski operaciji, ki jo je Microsoft odkril že ta mesec, navaja poročilo, ki citira ljudi, seznanjene s tem.
Na vprašanje o domnevnem vdoru v računa obeh diplomatov je State Department zavrnil podrobnosti in dejal, da preiskava vohunske operacije poteka, poroča Reuters.
Preden se je pojavilo poročilo WSJ, so Kritenbrinka na zaslišanju v kongresu o politiki ZDA na Kitajskem vprašali, ali lahko izključi, da so bili njegovi ali njegovi sodelavci tarča Microsoftovega hekanja.
„Ne morem komentirati preiskave, ki jo vodi FBI, vendar ne, tega ne bom izključil,“ je dejal Kritenbrink.
Burns in Kritenbrink se pridružujeta ameriški ministrici za trgovino Gini Raimondo kot edini javno imenovani žrtvi vohunske kampanje, kar je privedlo do opozorila visokega diplomata Washingtona svojemu kitajskemu kolegu.
Kitajsko ministrstvo za zunanje zadeve je prejšnje obtožbe označilo za „dezinformacije“.
Microsoft je prejšnji teden sporočil, da so kitajski hekerji prekršili enega od njegovih digitalnih ključev in izkoristili ranljivost v njegovi kodi za krajo e-poštnih sporočil ameriških vladnih agencij in drugih strank.
Primer je postavil Microsoftove varnostne prakse pod drobnogled, uradniki in zakonodajalci pa so pozvali podjetje, naj omogoči dostop do najvišje ravni digitalnih dnevnikov, imenovanih tudi beleženje, vsem svojim strankam brezplačno. Microsoft je v izjavi pozno v četrtek dejal, da sprejema kritike.
Prejšnji teden je tiskovni predstavnik Sveta za nacionalno varnost Bele hiše Adam Hodge dejal, da je vdor v Microsoftovo varnost v oblaku „vplival na neklasificirane sisteme“, ne da bi pojasnil podrobnosti.
„Uradniki so takoj stopili v stik z Microsoftom, da bi našli vir in ranljivost v njihovi storitvi v oblaku,“ je dodal Hodge.
State Department je „odkril nenormalno aktivnost“ in „takoj sprejel ukrepe za zavarovanje naših sistemov“, je v izjavi takrat dejal tiskovni predstavnik oddelka.
Komentari (0)
Prijavite se za komentiranje
PrijavaJos nema komentara. Budite prvi!
Minuta
Sve →Iz drugih kategorija
Visoki predstavnik ni izbran: Nemci, Francozi in Britanci proti Američanom, nov poskus konec junija