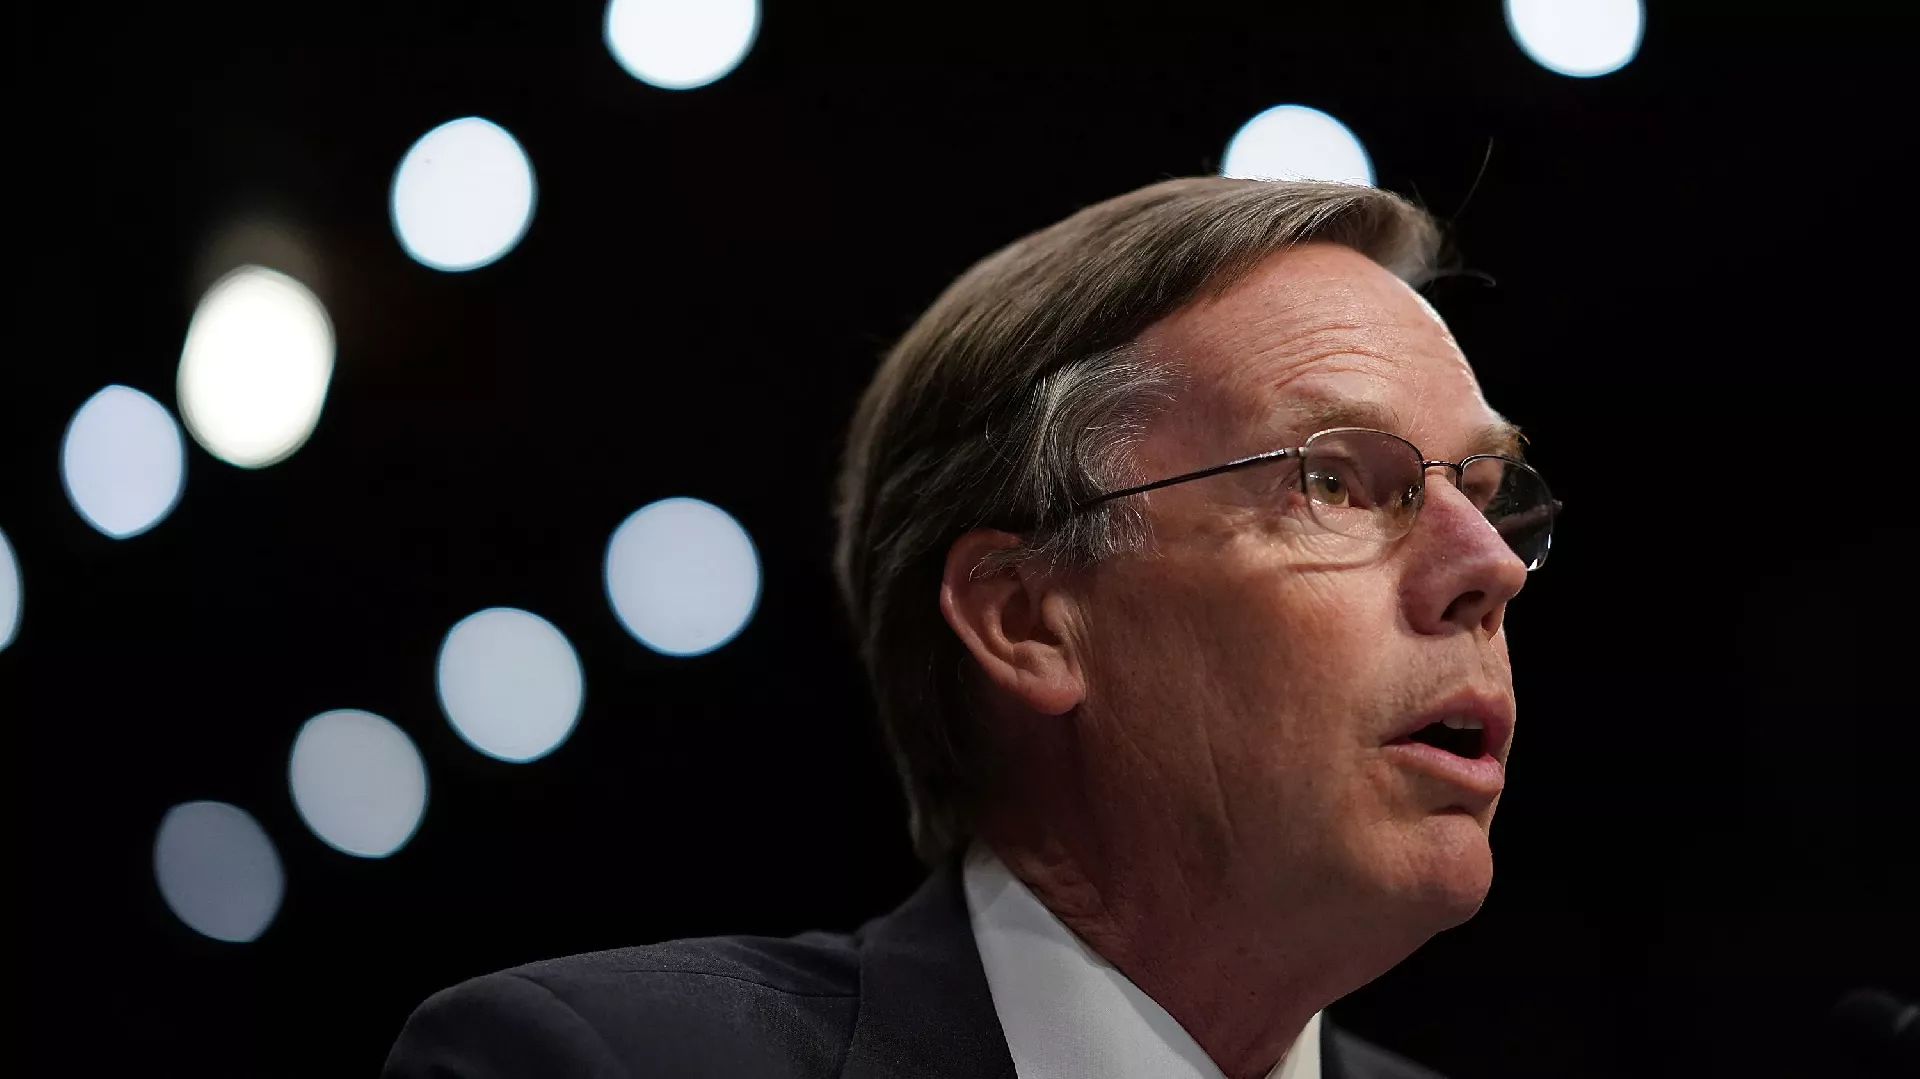
(Patria) - Mit Peking verbundene Hacker haben auf das E-Mail-Konto des US-Botschafters in China, Nicholas Burns, zugegriffen, in einer Spionageoperation, die schätzungsweise Hunderte von Tausenden von E-Mails der US-Regierung kompromittiert hat, berichtete das Wall Street Journal (WSJ).
Daniel Kritenbrink, Assistant Secretary of State for East Asian and Pacific Affairs, wurde ebenfalls bei der breiter angelegten Spionageoperation gehackt, die Microsoft Anfang dieses Monats aufdeckte, heißt es in dem Bericht, der sich auf Personen beruft, die mit der Angelegenheit vertraut sind.
Auf die Frage nach dem gemeldeten Eindringen in die Konten der beiden Diplomaten weigerte sich das Außenministerium, Einzelheiten zu nennen, und erklärte, dass die Untersuchung der Spionageoperation andauere, berichtete Reuters.
Bevor der WSJ-Bericht erschien, wurde Kritenbrink bei einer Anhörung im Kongress zur US-Politik gegenüber China gefragt, ob er ausschließen könne, dass seine E-Mails oder die seines Personals von den Microsoft-Hacks betroffen seien.
„Ich kann keine Ermittlungen kommentieren, die vom FBI durchgeführt werden, aber nein, ich werde das nicht ausschließen“, sagte Kritenbrink.
Burns und Kritenbrink schließen sich der US-Handelsministerin Gina Raimondo als die einzigen öffentlich genannten Opfer der Spionagekampagne an, die zu einer Warnung eines hochrangigen Washingtoner Diplomaten an seinen chinesischen Amtskollegen führte.
Das chinesische Außenministerium nannte die früheren Anschuldigungen zuvor „Desinformation“.
Microsoft sagte letzte Woche, dass chinesische Hacker einen seiner digitalen Schlüssel kompromittiert und eine Schwachstelle in seinem Code ausgenutzt hätten, um E-Mails von US-Regierungsbehörden und anderen Kunden zu stehlen.
Der Fall rückte die Sicherheitspraktiken von Microsoft ins Rampenlicht, und Beamte und Gesetzgeber forderten das Unternehmen auf, seine höchste Stufe der digitalen Überwachung, auch als Protokollierung bekannt, allen seinen Kunden kostenlos zur Verfügung zu stellen. Microsoft sagte in einer Erklärung am späten Donnerstag, dass es die Kritik annehme.
Letzte Woche sagte der Sprecher des Weißen Hauses für nationale Sicherheit, Adam Hodge, dass der Einbruch in die Cloud-Sicherheit von Microsoft „nicht klassifizierte Systeme“ betroffen habe, ohne weitere Einzelheiten zu nennen.
„Beamte kontaktierten sofort Microsoft, um die Quelle und die Schwachstelle in ihrem Cloud-Dienst zu finden“, fügte Hodge hinzu.
Das Außenministerium habe „anormale Aktivitäten festgestellt“ und „sofort Schritte unternommen, um unsere Systeme zu sichern“, sagte ein Sprecher des Ministeriums in einer damaligen Erklärung.
Komentari (0)
Prijavite se za komentiranje
PrijavaJos nema komentara. Budite prvi!
Minuta
Sve →Iz drugih kategorija
Hoher Repräsentant nicht gewählt: Deutsche, Franzosen und Briten sabotierten Amerikaner, neuer Versuch Ende Juni
ČOVIĆ OHNE GNADE Wie diejenigen, die Ademović ins Amt brachten, ihm eine politische Hölle bereiteten
Sonniger Samstag, es wird recht warm
Tragödie im albanischen Ferienort: Zwei Minderjährige ertrunken